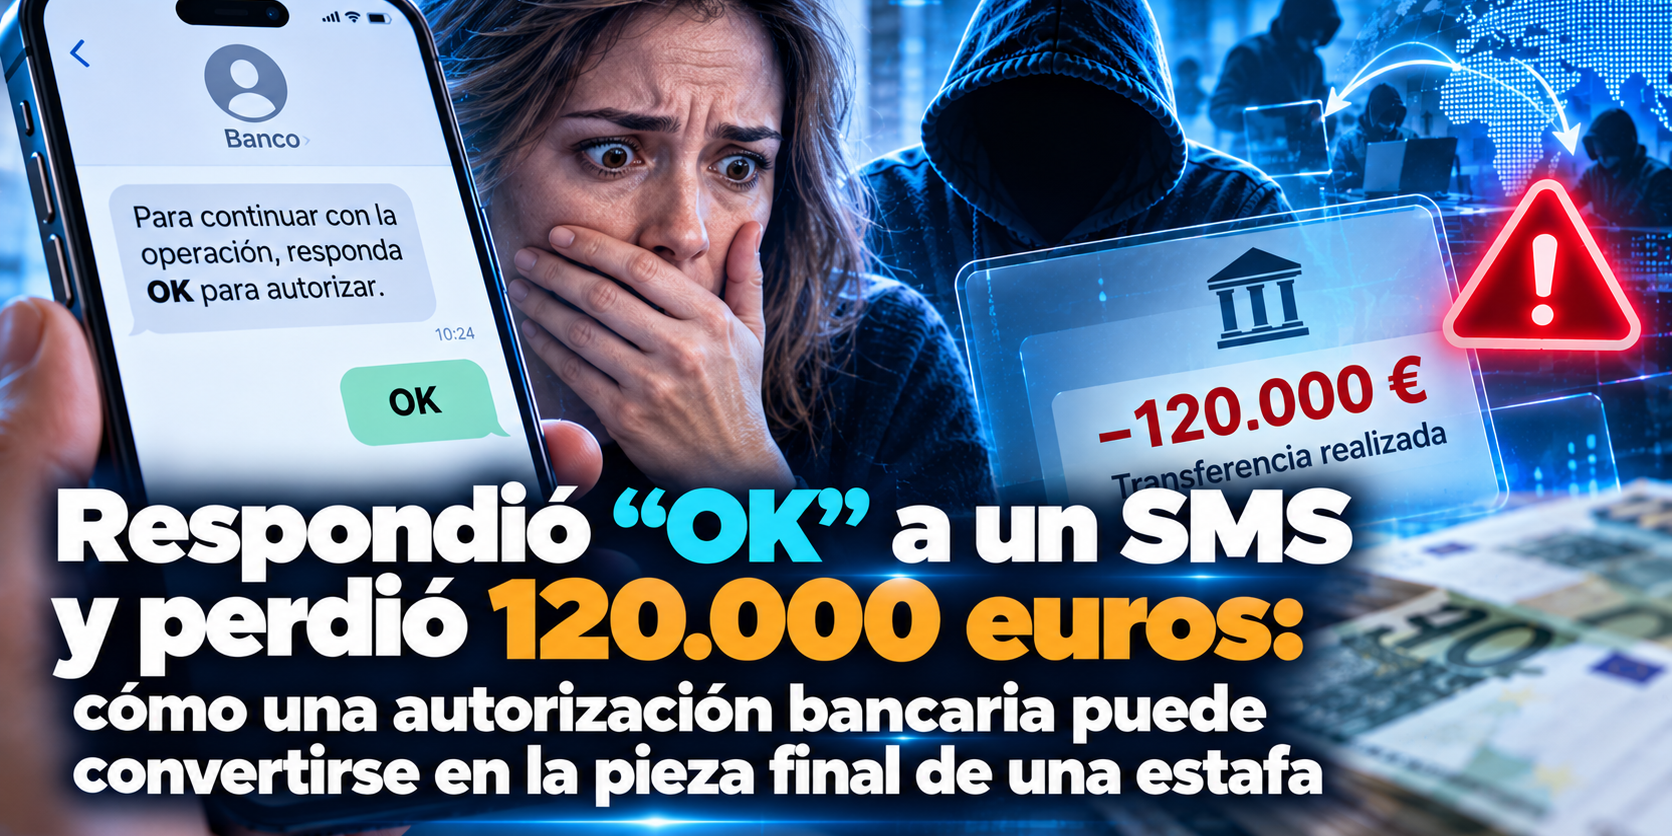
Respondió “OK” a un SMS y perdió 120.000 euros: el peligro no estaba en escribir dos letras
Un simple “OK”. Dos letras escritas desde un teléfono móvil y, según un caso difundido por La Gazzetta del Mezzogiorno y recogido en España por elEconomista.es el 29 de septiembre de 2026, una víctima terminó sufriendo una pérdida de 120.000 euros.
El titular es impactante, pero en Victifin creemos que hay que explicar correctamente lo sucedido para no generar una idea equivocada:
responder “OK” a cualquier SMS no hace desaparecer automáticamente el dinero de una cuenta bancaria.
De hecho, la propia información publicada reconoce que no se han concretado todos los detalles técnicos de la operación.
Y esto es fundamental.
Lo preocupante del caso no son las letras O y K. Lo verdaderamente peligroso es que los delincuentes pueden conseguir que sea la propia víctima quien complete una autorización legítima del banco sin comprender qué está autorizando realmente.
Ahí está una de las claves de muchas estafas bancarias actuales.
El SMS puede ser auténtico y la estafa también
Estamos acostumbrados a buscar señales como una dirección web extraña, faltas de ortografía o un remitente desconocido.
Pero los fraudes de ingeniería social han evolucionado.
En determinados ataques, el delincuente no necesita falsificar absolutamente todo. Puede manipular previamente a la víctima hasta conseguir que esta interactúe con un mecanismo auténtico de seguridad de su banco.
Según plantea la información publicada por elEconomista.es, una posible explicación del caso sería que la entidad bancaria hubiera enviado realmente una solicitud de autorización del tipo:
“Responda OK para autorizar la operación.”
La víctima, previamente engañada, habría respondido creyendo estar realizando otra gestión.
El problema entonces cambia completamente.
El delincuente no habría tenido necesariamente que falsificar la autorización.
Habría conseguido que la propia víctima la realizara.
La información disponible no permite afirmar que esta fuera exactamente la secuencia técnica ocurrida en el caso de los 120.000 euros, pero sí muestra por qué debemos prestar atención a este tipo de ingeniería social.
La estafa comienza mucho antes del “OK”
Este es el aspecto que más debería preocuparnos.
En muchas estafas bancarias, el último clic, código o confirmación es simplemente el final de una manipulación que comenzó minutos, horas o incluso días antes.
El delincuente puede contactar haciéndose pasar por el banco y advertir:
“Estamos detectando movimientos sospechosos.”
“Alguien está intentando entrar en su cuenta.”
“Tenemos que cancelar una transferencia.”
“Su dinero está en peligro.”
“Le llegará ahora una notificación del banco.”
Y después puede llegar realmente una notificación bancaria.
Eso produce un efecto psicológico potentísimo:
“Entonces realmente están llamando desde mi banco.”
No necesariamente.
El mensaje auténtico puede haber sido provocado por una operación que está intentando ejecutar el delincuente.
El estafador controla la historia; el banco envía la autorización
Esta técnica explota precisamente los sistemas de seguridad.
Imaginemos una situación sencilla.
Un delincuente convence a una persona de que alguien está intentando robarle 20.000 euros.
Mientras mantiene a la víctima al teléfono, intenta realizar determinada operación.
El banco genera una solicitud de confirmación.
El delincuente le dice:
“Ahora recibirá el mensaje de seguridad. Es para cancelar el fraude. Confírmelo.”
La víctima ve que el SMS procede aparentemente del canal habitual de su banco y piensa:
“Todo coincide.”
Y confirma.
Pero podría estar haciendo justamente lo contrario de lo que cree.
Nunca confirmes una operación mientras alguien te está guiando por teléfono
Esta debería convertirse en una regla básica de seguridad bancaria.
Si alguien te llama y, durante esa conversación, te dice:
“Te llegará un código.”
“Pulsa aceptar.”
“Responde OK.”
“Confirma la notificación.”
“Entra en la aplicación.”
“Dime el código que acaba de llegarte.”
o
“Firma la operación para cancelarla.”
interrumpe la comunicación.
Después llama tú mismo al banco utilizando exclusivamente el teléfono que aparece en su aplicación oficial, tarjeta o página web oficial.
No utilices el número proporcionado por quien te ha llamado.
“Pero el SMS estaba dentro de la conversación real de mi banco”
Tampoco es una garantía absoluta.
Una de las razones por las que determinadas campañas de smishing resultan convincentes es que la víctima puede percibir el mensaje dentro de un contexto aparentemente legítimo.
Además, aunque un SMS concreto sea realmente generado por el banco, eso no demuestra que la persona que está hablando contigo por teléfono pertenezca al banco.
Son dos elementos diferentes que los delincuentes intentan hacer parecer uno solo.
La víctima piensa:
llamada del banco + SMS del banco = todo es auténtico.
Cuando la realidad puede ser:
llamada del estafador + operación provocada por el estafador + mecanismo auténtico de autorización del banco.
Esa diferencia es enorme.
La ingeniería social busca que seas tú quien abra la puerta
Durante años hemos explicado el phishing con una imagen muy sencilla:
“Te mandan un enlace falso y te roban la contraseña.”
Ese modelo continúa existiendo, pero se ha quedado corto para explicar muchos fraudes actuales.
Ahora podemos encontrar ataques combinados:
phishing mediante páginas fraudulentas;
smishing mediante SMS;
vishing mediante llamadas telefónicas;
suplantación de trabajadores bancarios;
obtención previa de datos personales;
manipulación psicológica;
notificaciones legítimas;
y mecanismos reales de autenticación.
El objetivo final es conseguir que la víctima haga voluntariamente algo que jamás haría si conociera la verdadera finalidad de la operación.
El mensaje del banco hay que leerlo entero
Hay otra regla sencilla que puede evitar pérdidas enormes:
no introduzcas un código ni confirmes una notificación sin leer exactamente qué operación estás autorizando.
No basta con comprobar que el código tiene seis números.
No basta con comprobar que el mensaje viene aparentemente del banco.
Lee el texto.
Si dice:
“Autorizar transferencia de 15.000 euros”
no estás cancelando una transferencia.
La estás autorizando.
Si indica:
“Añadir dispositivo”
puedes estar permitiendo registrar otro dispositivo.
Si indica:
“Confirmar operación”
debes saber qué operación estás confirmando antes de continuar.
La urgencia es precisamente lo que utilizan los delincuentes para conseguir que no leas.
“Tiene que hacerlo ahora mismo”
Esta frase debería provocar inmediatamente desconfianza.
La ingeniería social necesita impedir que la víctima piense.
Por eso aparecen expresiones como:
“Tenemos solo cinco minutos.”
“Los delincuentes están sacando el dinero ahora mismo.”
“Si cuelga no podremos proteger su cuenta.”
“No llame a su oficina porque el departamento está investigando internamente.”
“Permanezca conmigo al teléfono.”
“Le llegará un código en unos segundos.”
El objetivo es mantener a la persona dentro de una burbuja controlada por el delincuente.
Romper esa comunicación destruye buena parte del engaño.
Si recibes una llamada de este tipo, haz exactamente esto
Cuelga y no confirmes ninguna operación pendiente. No facilites códigos SMS, contraseñas, PIN ni códigos de autenticación. Abre directamente la aplicación bancaria y comprueba los movimientos. Después contacta con la entidad utilizando exclusivamente sus canales oficiales. Si existe alguna operación que no reconoces, solicita inmediatamente su bloqueo y deja constancia de que no la has autorizado conscientemente.
Si ya se ha producido una transferencia, actúa inmediatamente. Contacta con tu entidad, solicita el intento de recuperación o bloqueo de los fondos y presenta denuncia conservando todos los elementos disponibles: números de teléfono, SMS, capturas, movimientos bancarios, IBAN de destino, horarios de las llamadas y cualquier comunicación mantenida con los autores.
No borres los mensajes después de descubrir la estafa
El impulso habitual es bloquear el número y eliminarlo todo.
No lo hagas todavía.
Los mensajes forman parte de la evidencia.
Conserva especialmente:
SMS completos, números de teléfono, registro de llamadas, capturas de pantalla, correos electrónicos, enlaces recibidos, justificantes bancarios, IBAN beneficiarios, nombres utilizados y horarios exactos.
También conviene escribir cuanto antes una cronología de lo ocurrido.
Después de varias semanas es fácil olvidar si primero llegó el SMS, después la llamada o al contrario. Y esa secuencia puede resultar importante para reconstruir técnicamente el fraude.
Una precisión importante sobre el caso de los 120.000 euros
El caso publicado permite lanzar una advertencia importante, pero no debemos convertir una hipótesis en un hecho demostrado.
La propia información de elEconomista.es reconoce que los detalles concretos del mecanismo utilizado no han sido completamente aclarados y plantea como posibilidad que la respuesta “OK” estuviera relacionada con una autorización bancaria.
Por tanto, no sería correcto concluir:
“Si respondes OK a un SMS pueden robarte 120.000 euros.”
La conclusión adecuada es mucho más útil:
un delincuente puede manipularte para que una acción aparentemente inocente termine sirviendo para autorizar una operación que tú no sabes que estás autorizando.
Y esto no afecta únicamente a los SMS.
Puede ocurrir con una notificación de la aplicación bancaria, un código de un solo uso, una firma electrónica o cualquier mecanismo de autenticación.
El gran cambio: ya no basta con proteger nuestras contraseñas
Durante mucho tiempo la seguridad bancaria se resumía en:
“No des tu contraseña a nadie.”
Hoy debemos añadir otra regla:
“No autorices nada que otra persona te esté indicando que autorices.”
Aunque conozcan tu nombre.
Aunque conozcan tu DNI.
Aunque sepan cuál es tu banco.
Aunque conozcan los últimos movimientos.
Aunque el número parezca legítimo.
E incluso aunque durante la conversación recibas un SMS auténtico de tu entidad.
Porque precisamente ahí reside la sofisticación de determinadas estafas actuales:
utilizar procesos legítimos para conseguir una autorización obtenida mediante engaño.
Desde Victifin insistimos: la tecnología es solo una parte del fraude
Las mafias dedicadas al fraude digital no necesitan vulnerar todos los sistemas informáticos que encuentran.
En numerosas ocasiones resulta mucho más sencillo atacar al ser humano.
Crear miedo.
Generar urgencia.
Suplantar autoridad.
Conseguir confianza.
Y dirigir a la víctima paso a paso hasta que sea ella quien realice la operación.
Por eso debemos dejar de pensar únicamente en el phishing como “un enlace falso”.
La ingeniería social moderna puede combinar tecnología, información personal, llamadas, SMS y mecanismos legítimos de autenticación.
Y una simple palabra como “OK” puede convertirse en el último paso de una manipulación mucho más compleja.
¿Has sufrido una estafa bancaria?
En Victifin estudiamos gratuitamente casos de fraude bancario, falsas inversiones, phishing, smishing, vishing y suplantaciones.
Si has sufrido una situación similar, no borres las pruebas y actúa cuanto antes. La rapidez puede ser especialmente importante cuando todavía existe la posibilidad de localizar o intentar bloquear una transferencia.