El envenenamiento ARP (ARP poisoning o ARP spoofing)
Imagina que estás en una oficina o en una cafetería con Wi-Fi. Todos los dispositivos (tu móvil, el portátil, la impresora, el router que da internet) están conectados a la misma red local.
Para que tu ordenador pueda enviar información a otro aparato de esa red (por ejemplo, al router para salir a internet), necesita saber “quién es físicamente” ese aparato. Cada dispositivo tiene una especie de matrícula física (llamada dirección MAC).
Cómo se encuentran normalmente
Es como si tu ordenador gritara en la habitación:
“¿Quién tiene la dirección de internet del router? Dime tu matrícula.”
El router responde:
“Yo soy el router, mi matrícula es esta.”
Tu ordenador se apunta esa información en una lista (como una agenda) y a partir de ahí ya sabe a quién enviarle las cosas.
El problema es que esta “agenda” se fía de cualquiera. No comprueba si quien responde es realmente el router. Cualquiera que esté en la misma red puede gritar una mentira y la gente se la cree.
Qué hace el ataque de envenenamiento ARP
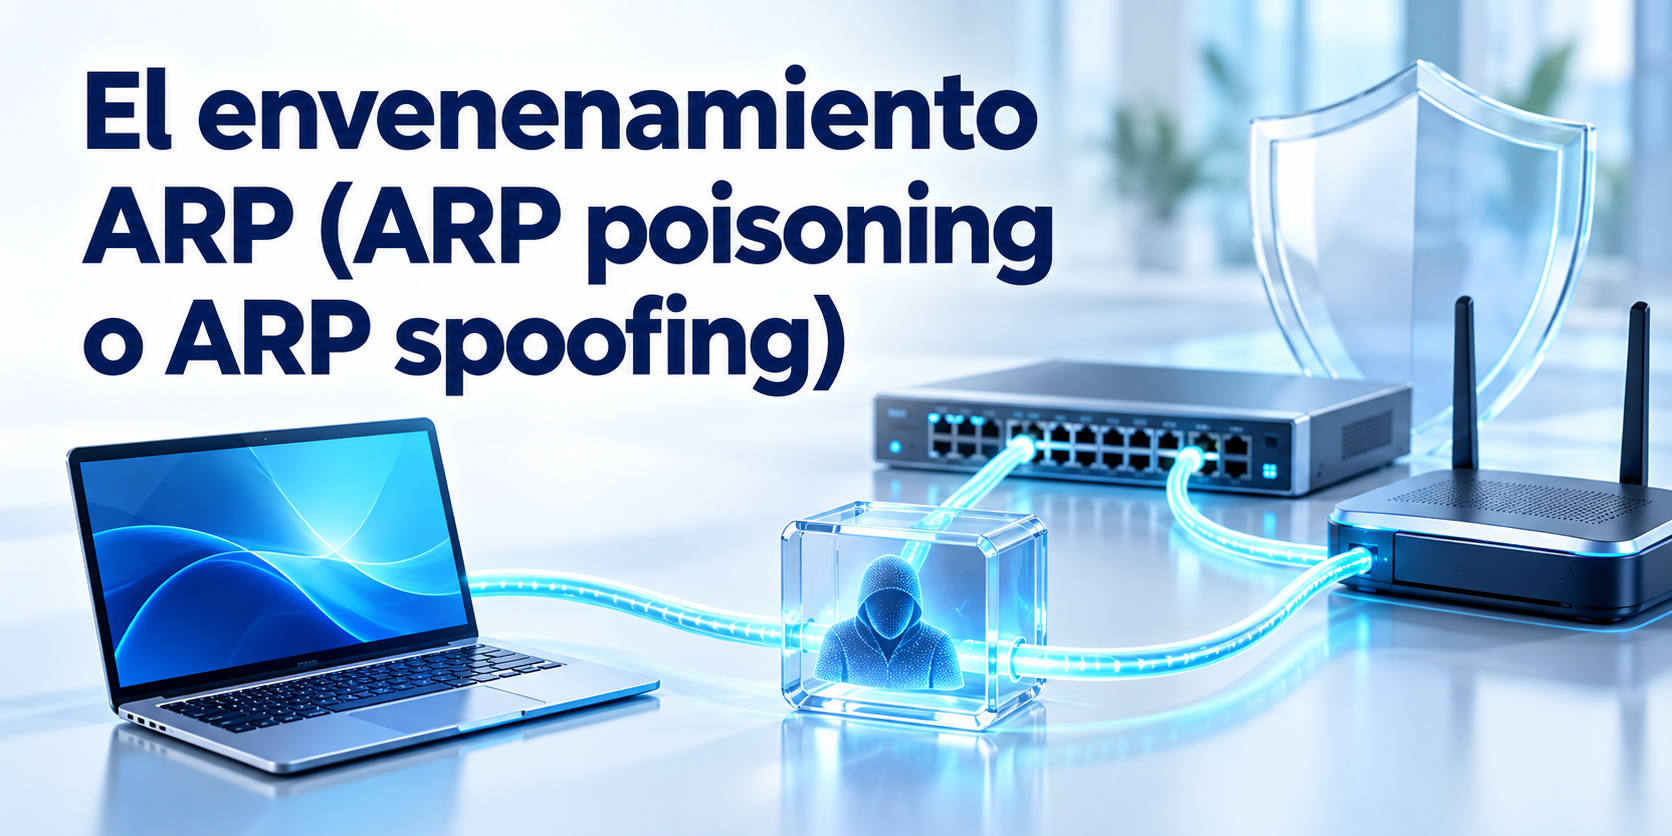
El atacante (que tiene que estar conectado a la misma red que tú) empieza a gritar mentiras:
“¡Yo soy el router! Mi matrícula es esta.”
Tu ordenador (y a veces también el router) se lo cree y actualiza su agenda. A partir de ese momento:
- Todo lo que tú envías pensando que va al router… en realidad va primero al atacante.
- El atacante puede mirar lo que pasa (si no está cifrado), cambiarlo o simplemente reenviarlo para que tú no notes nada raro.
Es como si en la oficina alguien se pusiera una chaqueta del cartero, le dijera a todo el mundo “a partir de ahora las cartas me las dais a mí” y luego las abriera, las leyera o las modificara antes de entregarlas.
Lo importante que debes saber
- Solo funciona si el atacante está en la misma red que tú (mismo Wi-Fi o misma red de oficina). No puede hacerlo desde internet.
- Si usas páginas con candado (HTTPS) o una VPN, aunque intercepte el tráfico, le costará mucho leer lo que dice.
- Es una de las formas clásicas de ponerse “en medio” de la comunicación en una red local.
Cómo protegerte (versión fácil)
- Evita hacer cosas importantes (banca, contraseñas) en Wi-Fi públicos o redes que no controlas.
- Si no te queda más remedio, usa una VPN.
- En casa o en la empresa: ten el Wi-Fi bien protegido con contraseña fuerte y, si es posible, separa las redes de invitados.
- Mantén el sistema actualizado.
En resumen: es un truco para engañar a los dispositivos de una red local y hacer que te envíen el tráfico a través de otra persona sin que te des cuenta. Por eso es peligroso en redes compartidas y por eso se recomienda no confiar ciegamente en el Wi-Fi público.