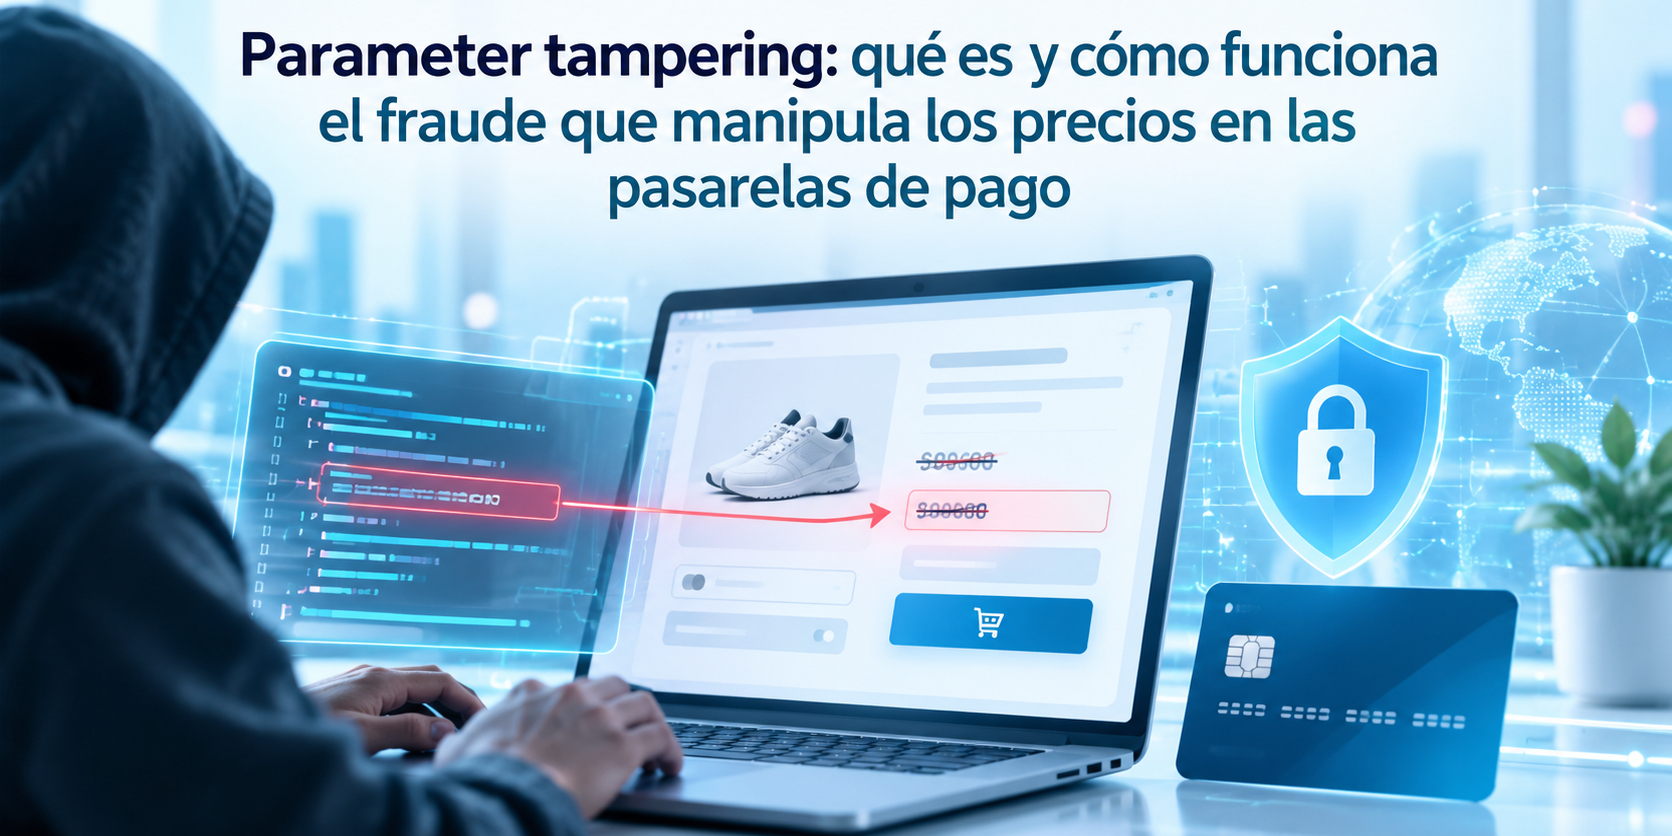
Parameter tampering: qué es y cómo funciona el fraude que manipula los precios en las pasarelas de pago
Comprar un billete de avión, reservar un hotel o adquirir una entrada por Internet parece un proceso sencillo.
Seleccionas el producto.
La página calcula el precio.
Pasas a la pasarela de pago.
Pagas.
Y el sistema confirma la operación.
Pero ¿qué ocurre si alguien consigue manipular la información que viaja entre esas diferentes fases y hacer creer al sistema que una operación ha sido correctamente abonada cuando no lo ha sido por su importe real?
Ahí aparece una técnica conocida como:
parameter tampering, o manipulación de parámetros.
El término ha adquirido especial actualidad en España después de que la Policía Nacional anunciara el 25 de septiembre de 2026 la detención en Madrid de un hombre investigado por un entramado de estafas informáticas que habría causado más de un millón de euros de perjuicio económico a grandes empresas.
Según el Ministerio del Interior, el investigado habría utilizado precisamente esta técnica para manipular pasarelas de pago y obtener servicios que no habían sido abonados por el importe correspondiente.
¿Qué significa parameter tampering?
La traducción más aproximada sería:
manipulación de parámetros.
Una aplicación web necesita intercambiar constantemente información.
Cuando realizamos una compra pueden intervenir datos relacionados con el producto seleccionado, la cantidad, el identificador de la operación, el estado del pedido, descuentos, usuario, sesión y otra información necesaria para procesar la transacción.
El problema aparece cuando una aplicación confía indebidamente en información susceptible de ser manipulada por el usuario o no vuelve a comprobarla de forma segura en el servidor.
Un atacante puede intentar alterar alguno de esos valores para conseguir que el sistema procese una operación de una manera diferente a la prevista.
No es necesario imaginar que alguien entra directamente en el ordenador de la empresa y cambia manualmente el precio de una habitación.
El problema puede encontrarse en cómo la aplicación valida los datos que recibe durante la operación.
Un ejemplo sencillo para entenderlo
Imaginemos una tienda online.
El usuario selecciona un producto cuyo precio correcto es:
1.000 euros.
La aplicación procesa una serie de parámetros para identificar qué se está comprando y cuánto debe abonarse.
En un sistema correctamente diseñado, aunque alguien intente manipular desde su lado algún dato relacionado con la operación, el servidor debe volver a comprobar cuál es el producto, cuál es su precio legítimo y si el pago recibido corresponde realmente con el pedido.
Pero imaginemos ahora una aplicación vulnerable que confía en determinados datos recibidos sin realizar todas esas comprobaciones.
Un atacante podría intentar modificar la información transmitida para provocar una inconsistencia entre:
lo que realmente debería pagarse
y
lo que el sistema interpreta como correctamente pagado.
Este ejemplo explica conceptualmente el problema. No significa que todas las vulnerabilidades de parameter tampering permitan simplemente modificar un precio ni que este fuera exactamente el procedimiento técnico empleado en el caso investigado por la Policía.
El servidor nunca debería confiar ciegamente en el cliente
Aquí está una de las claves de seguridad.
En desarrollo web existe un principio fundamental:
los datos controlados por el cliente no deben considerarse confiables.
El navegador, la aplicación móvil o cualquier información enviada desde el dispositivo del usuario puede ser objeto de manipulación.
Por eso las comprobaciones críticas deben realizarse del lado del servidor.
Un sistema de comercio electrónico debería verificar, entre otras cuestiones, que el producto existe, que su precio corresponde al registrado internamente, que descuentos o promociones son válidos, que el importe efectivamente cobrado coincide con la operación y que la confirmación de la pasarela de pago es auténtica.
Si la lógica de negocio depende de parámetros manipulables y no existen suficientes controles del lado servidor, puede aparecer una vulnerabilidad.
¿Dónde pueden aparecer estos parámetros?
No existe un único lugar.
Las aplicaciones web intercambian información mediante diferentes mecanismos.
Por eso hablar de parameter tampering no significa necesariamente hablar de una vulnerabilidad concreta en un único campo.
Puede afectar a parámetros enviados durante solicitudes web, formularios, identificadores, determinadas cabeceras o cookies y otros datos intercambiados por una aplicación.
La característica común es otra:
el atacante altera información que la aplicación utiliza posteriormente para tomar una decisión.
Y el sistema no valida adecuadamente que ese dato sea legítimo.
El caso investigado por la Policía Nacional
El caso anunciado por el Ministerio del Interior permite comprender las consecuencias económicas que una vulnerabilidad de este tipo puede llegar a producir.
Según la Policía Nacional, varias compañías habían presentado denuncias por complejas estafas informáticas.
Inicialmente parecían incidentes independientes.
Sin embargo, los investigadores encontraron elementos comunes.
Las pesquisas terminaron apuntando hacia un mismo individuo.
El perjuicio económico conjunto atribuido provisionalmente a las operaciones investigadas supera:
1.000.000 de euros.
Hay que subrayar que hablamos de una investigación y de un detenido presentado ante la autoridad judicial como presunto responsable de estafa agravada y acceso ilegal informático, no de una condena firme.
Billetes de avión, hoteles de lujo, espectáculos y restaurantes
Según Interior, mediante la manipulación de las comunicaciones entre el usuario y las pasarelas de pago, el investigado habría conseguido que determinados sistemas informáticos validaran como abonadas operaciones que realmente no habían sido pagadas por el importe correspondiente.
De esta forma habría obtenido fraudulentamente diferentes productos y servicios.
Entre los mencionados por la Policía aparecen:
entradas para espectáculos, billetes de avión —incluidos vuelos en primera clase—, reservas en cadenas hoteleras de lujo y pedidos de comida a domicilio de restaurantes de prestigio.
La investigación muestra así una diferencia importante respecto de muchas de las estafas que habitualmente explicamos en Victifin.
Aquí la empresa era la perjudicada.
No se estaba convenciendo necesariamente a una víctima para que voluntariamente transfiriese dinero.
Presuntamente se estaba manipulando el funcionamiento técnico de los sistemas utilizados para procesar operaciones comerciales.
También habría accedido a plataformas internas
La investigación va más allá de las pasarelas de pago.
Según la Policía Nacional, el investigado habría accedido y manipulado plataformas internas de algunas compañías.
El objetivo habría sido obtener beneficios reservados exclusivamente a empleados y desviar determinadas operaciones en beneficio propio.
Para los investigadores, estos hechos mostraban un elevado conocimiento de los sistemas informáticos y de las plataformas utilizadas por las empresas perjudicadas.
¿Por qué puede ser tan peligroso el parameter tampering?
Porque una pequeña debilidad en la lógica de una aplicación puede tener consecuencias económicas enormes cuando puede reproducirse.
Una operación fraudulenta puede representar cientos o miles de euros.
Pero si el mismo fallo puede explotarse repetidamente durante meses, el perjuicio se multiplica.
Además, una organización grande puede tener numerosas aplicaciones, sistemas heredados, proveedores externos, pasarelas de pago y servicios conectados.
Eso amplía la superficie que debe protegerse.
No es lo mismo que robar una tarjeta bancaria
Es importante diferenciar conceptos.
En un fraude tradicional con tarjeta, el delincuente puede utilizar datos de pago pertenecientes a otra persona.
En el escenario descrito por Interior, la cuestión fundamental sería diferente.
La investigación habla de manipular determinados parámetros de las operaciones para conseguir que los sistemas validaran como pagadas transacciones que no habían sido abonadas por el importe correspondiente.
Por tanto, el objetivo no sería necesariamente engañar al titular de una tarjeta.
El objetivo sería engañar al sistema que decide si la operación puede considerarse correctamente pagada.
Tampoco es simplemente “hackear una web”
Utilizamos coloquialmente la palabra hackeo para situaciones extremadamente diferentes.
Parameter tampering describe de manera mucho más concreta una clase de manipulación relacionada con los parámetros que procesa una aplicación.
La vulnerabilidad puede estar vinculada a un error de diseño de la lógica de negocio, una validación insuficiente o una confianza excesiva en información procedente del cliente.
Eso explica por qué un sitio puede funcionar perfectamente para miles de usuarios legítimos y, sin embargo, contener una debilidad aprovechable por alguien que comprenda cómo se procesan internamente las operaciones.
¿Cómo se protege una empresa?
La defensa no consiste únicamente en ocultar parámetros o dificultar que el usuario pueda verlos.
La protección real exige que las decisiones sensibles sean verificadas independientemente en sistemas bajo control de la empresa.
Especialmente en operaciones económicas, la empresa debe evitar confiar en importes, descuentos, permisos o estados de pago simplemente porque hayan sido enviados por el cliente.
También resulta fundamental registrar y correlacionar operaciones anómalas.
Una sucesión de compras de elevado valor, cuentas diferentes relacionadas entre sí, discrepancias entre importes, patrones inusuales de reservas o reiteradas operaciones que generan pérdidas pueden constituir señales para investigar.
Un millón de euros y hechos que parecían independientes
Hay otro aspecto de la investigación policial especialmente interesante.
Las denuncias inicialmente se estaban investigando por separado.
Fue el análisis conjunto de la información el que permitió detectar elementos comunes y reconstruir una actividad desarrollada durante un periodo prolongado.
Es una enseñanza que trasciende este caso.
En ciberdelincuencia, incidentes que individualmente pueden parecer aislados pueden formar parte de una misma actividad cuando se cruzan:
cuentas,
identidades,
correos electrónicos,
dispositivos,
medios de pago,
direcciones IP,
patrones técnicos
y otros indicadores.
En este caso, la Policía asegura que ese trabajo permitió relacionar hechos que inicialmente habían sido denunciados e investigados independientemente.
Diferentes correos, identidades y medios de pago
Según Interior, el investigado habría tratado precisamente de impedir esas conexiones.
Para dificultar su identificación habría utilizado numerosas cuentas de correo electrónico, diferentes identidades y distintos medios de pago.
La fragmentación tenía una utilidad evidente:
hacer que cada operación pareciera independiente de las demás.
Pero los investigadores terminaron reconstruyendo el patrón.
La detención: una suite en un hotel de lujo de Madrid
Las diligencias policiales acabaron situando al principal investigado en Madrid.
Concretamente, según Interior, se encontraba en una suite de un hotel de lujo del distrito de Salamanca.
La Policía estableció un dispositivo y procedió a su detención.
Posteriormente fue puesto a disposición judicial como presunto responsable de estafa agravada y acceso ilegal informático.
El parameter tampering deja una enseñanza importante
Cuando pensamos en ciberseguridad solemos imaginar malware, contraseñas robadas, ransomware o phishing.
Pero existe otra categoría de riesgo:
hacer que un sistema legítimo haga algo para lo que nunca fue diseñado.
El atacante no necesita necesariamente destruir la plataforma.
Puede intentar comprender su lógica.
Encontrar qué información acepta.
Descubrir qué comprobaciones realiza.
Y localizar qué datos está confiando cuando debería verificarlos.
Ahí reside la esencia del parameter tampering.
El caso anunciado por la Policía Nacional el 25 de septiembre de 2026 constituye un buen ejemplo de las consecuencias que pueden alcanzar estas vulnerabilidades: según la investigación, un único individuo habría conseguido relacionarse con múltiples operaciones fraudulentas contra grandes compañías hasta provocar un perjuicio económico conjunto superior al millón de euros.
Para las empresas, el mensaje es claro:
en una transacción digital, nunca debe darse por válido un parámetro crítico simplemente porque el dispositivo del usuario diga que lo es.
El precio, la autorización, los privilegios y, sobre todo, la confirmación del pago deben verificarse en sistemas seguros y bajo control del servidor.