La trampa de la colaboración mensual: por qué el acuerdo entre Interpol y Meta no frena el fraude digital
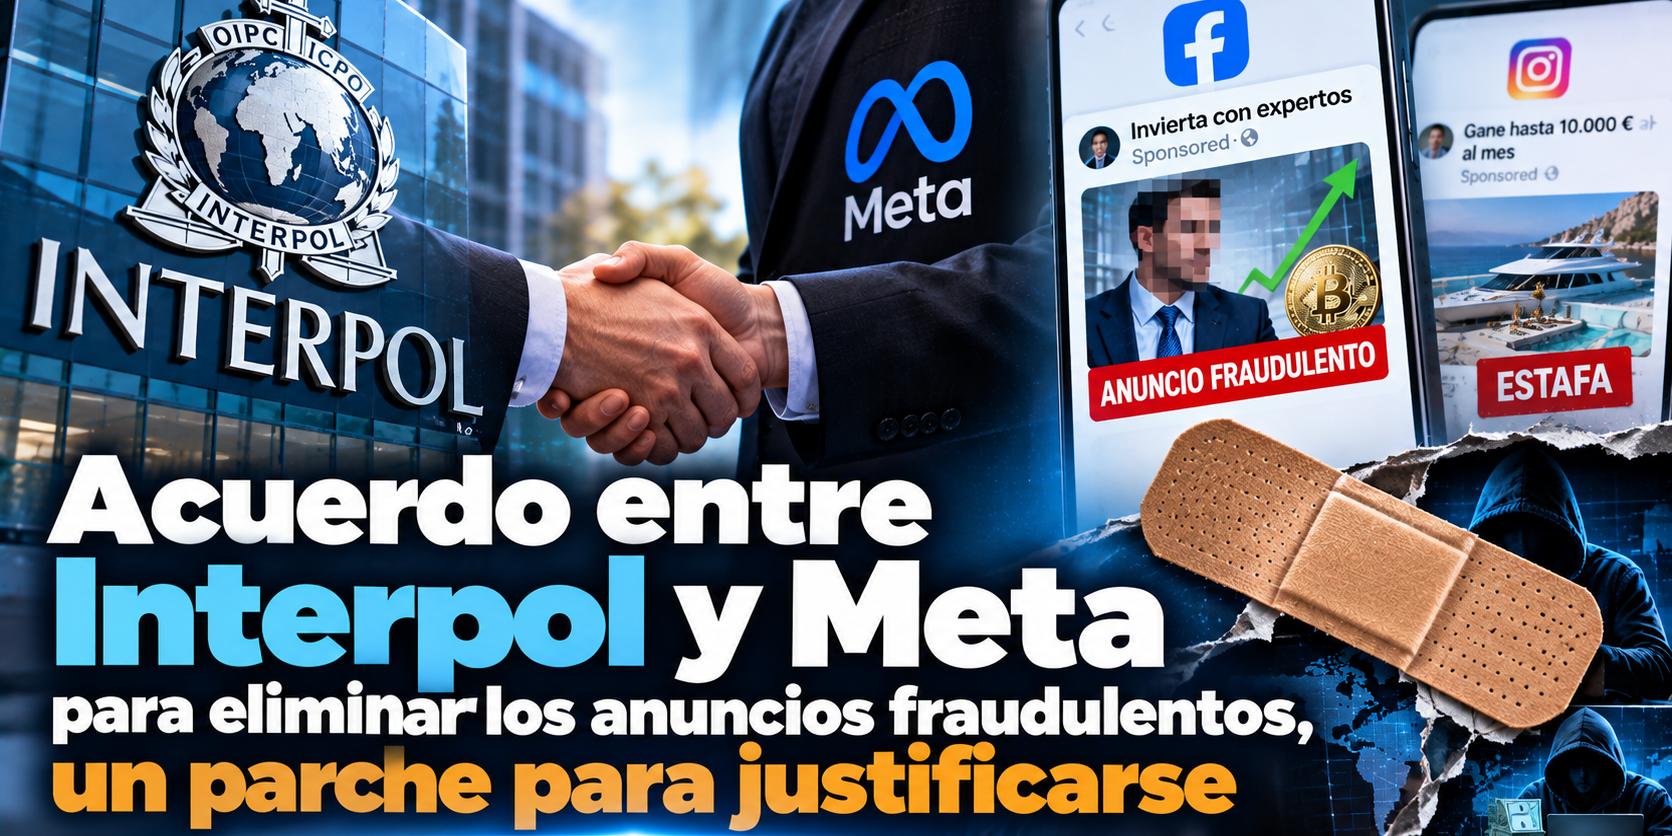
Las redes sociales se han convertido en el terreno de caza definitivo para las organizaciones criminales internacionales. Anuncios patrocinados que promueven chiringuitos financieros, suplantaciones de identidades conocidas, estafas de inversión con inteligencia artificial y esquemas de captación masiva se muestran impunemente cada día a millones de usuarios. Ante esta sangría, la reciente iniciativa anunciada desde la Secretaría General de Interpol —un convenio de colaboración con Meta para solicitar a distintos países el envío de un listado mensual de URLs fraudulentas— ha sido recibida en los círculos oficiales como un avance. Sin embargo, analizado desde la operativa real del delito informático, la medida resulta ser poco más que un parche estético.
Un reporte mensual no es solo una solución tardía: es una herramienta que perpetúa la impunidad de las plataformas e invalida la eficacia de las investigaciones policiales.
1. La disonancia temporal: campañas de horas frente a reportes de 30 días
El modelo operativo del cibercrimen en plataformas de distribución publicitaria (Facebook, Instagram, Threads) se basa en la velocidad y la volatilidad.
[ Creación del anuncio ] ➔ [ Aprobación algorítmica ] ➔ [ Difusión masiva (24-72h) ] ➔ [ Captación/Desvío ] ➔ [ Cierre de campaña ]
                                                                                                 │
                                                                                    (30 días después: Reporte Interpol)
-
Vida útil de la estafa: Las campañas hipersegmentadas de publicidad fraudulenta están diseñadas para durar entre 24 horas y pocos días. En ese margen de tiempo, el algoritmo de la plataforma optimiza la entrega del anuncio para alcanzar al perfil más vulnerable, redirigiendo a los usuarios a canales privados y opacos (como grupos de Telegram o WhatsApp).
-
Obsolescencia del listado: Para cuando una URL es detectada por los investigadores, procesada en las diligencias, agregada a una lista nacional y remitida a la Secretaría General de Interpol al final del mes, la campaña publicitariamente ya ha cadocado, el dominio ha sido dado de baja por los propios delincuentes y el daño patrimonial a miles de víctimas es consumado e irreversible. Eliminar una URL un mes después es retirar el cartel publicitario cuando la tienda ya ha sido saqueada.
2. El lavado de imagen corporativo (Compliance defensivo)
El verdadero beneficio de este acuerdo no recae en las fuerzas de seguridad ni en los consumidores, sino en la estrategia de defensa jurídica de las grandes corporaciones tecnológicas.
Frente a la creciente presión regulatoria internacional —como la Ley de Servicios Digitales (DSA) en la Unión Europea o las múltiples querellas y procesos judiciales abiertos en diversos países por responsabilidad en la difusión de estafas—, este tipo de convenios ofrece a las plataformas un escudo reputacional y legal perfecto:
El argumento corporativo: «Mantenemos canales activos de colaboración y protocolos formales con organismos internacionales como Interpol para la retirada de contenidos ilícitos.»
Este cumplimiento formal (box-ticking compliance) permite a las tecnológicas alegar buena fe ante los tribunales, eludiendo la responsabilidad civil subsidiaria o penal por los daños causados, al tiempo que desplazan la pesada carga de la detección y la investigación hacia las unidades de delitos tecnológicos de la policía, saturadas y con recursos limitados.
3. El conflicto de incentivos: monetizar la estafa antes de borrarla
El aspecto más crítico de este modelo colaborativo a posteriori es que no altera el incentivo económico subyacente de la plataforma publicitaria.
┌───────────────────────────────────────────────────────────┐
│              MODELO DE MONETIZACIÓN BIFÁSICO               │
├───────────────────────────────────────────────────────────┤
│  Fase 1: Cobro previo por impresiones y clics del anuncio  │
│          fraudulento mientras se encuentra activo.        │
├───────────────────────────────────────────────────────────┤
│  Fase 2: Eliminación a coste cero tras la notificación    │
│          policial transcurridos 30 días.                  │
└───────────────────────────────────────────────────────────┘
-
Ingreso garantizado: La plataforma cobra por cada impresión y cada clic que genera el anuncio ilícito mientras permanece publicado.
-
Filtrado preventivo deficiente: Los filtros algorítmicos previos a la publicación detectan con rigurosidad infracciones menores de derechos de autor o palabras clave sensibles, pero permiten sistemáticamente la aprobación de anuncios que suplantan identidades corporativas o prometen rentabilidades financieras irrealizables.
-
Limpieza a coste cero: Al delegar la identificación en los investigadores policiales mediante listados mensuales, la plataforma se ahorra la inversión en supervisión humana y verificación estricta de anunciantes (Know Your Customer publicitario), limpiando su catálogo solo cuando la ganancia ya ha sido consumada.
Conclusión: La necesidad de una responsabilidad proactiva
El combate contra la ciberdelincuencia financiera en las redes sociales no se resolverá con buzones de sugerencias mensuales ni con acuerdos de cooperación que sirven de fachada institucional.
Mientras las plataformas no asuman la responsabilidad directa y proactiva de verificar la legitimidad de cada anunciante financiero antes de emitir un solo anuncio, y mientras no existan sanciones económicas ejemplares proporcionales a los fondos defraudados a través de sus sistemas publicitaros, las listas mensuales seguirán siendo lo que son hoy: un trámite burocrático que llega tarde a un delito que ocurre en tiempo real.
Desde Victifin: no pararemos hasta desenmascarar a Meta y exigir responsabilidades reales
Frente a esta maniobra de distracción y lavado de cara corporativo, en la Asociación Victifin lo tenemos claro: no nos vamos a callar ni vamos a permitir que se consolide esta farsa institucional.
Un convenio que concede un mes de margen a la delincuencia financiera no es colaboración; es tolerancia calculada. Cobrar por publicar anuncios que destruyen los ahorros de miles de familias y ofrecer después un borrado a mes pasado no libera a Meta de su responsabilidad. Es complicidad por omisión y lucro directo con el delito.
Desde Victifin continuaremos desenmascarando estas prácticas ante la opinión pública, ante los medios de comunicación y ante las autoridades judiciales nacionales e europeas. No nos detendremos hasta que las grandes plataformas tecnológicas:
-
Asuman la responsabilidad civil y financiera por los fondos robados a través de la publicidad que difunden en sus redes.
-
Implanten controles preventivos reales y rigurosos que impidan la publicación de anuncios financieros no regulados de forma previa a su emisión.
-
Cesen de lucrarse con la captación masiva de víctimas bajo la cubierta de acuerdos simbólicos.
El silencio y los parches burocráticos se han terminado. En Victifin seguiremos dando la batalla hasta que respondan de sus actos y asuman el coste real del impacto que causan.
Conclusión: La necesidad de una responsabilidad proactiva
El combate contra la ciberdelincuencia financiera en las redes sociales no se resolverá con buzones de sugerencias mensuales ni con acuerdos de cooperación que sirven de fachada institucional.
Mientras las plataformas no asuman la responsabilidad directa y proactiva de verificar la legitimidad de cada anunciante financiero antes de emitir un solo anuncio, y mientras no existan sanciones económicas ejemplares proporcionales a los fondos defraudados a través de sus sistemas publicitarios, las listas mensuales seguirán siendo lo que son hoy: un trámite burocrático que llega tarde a un delito que ocurre en tiempo real.